Conçue pour la recherche clinique réglementée
Chaque module, chaque donnée et chaque flux de travail est conçu pour l'inspection réglementaire. Le statut de chaque référentiel est indiqué ci-dessous ; rien sur cette page ne constitue une allégation de certification.
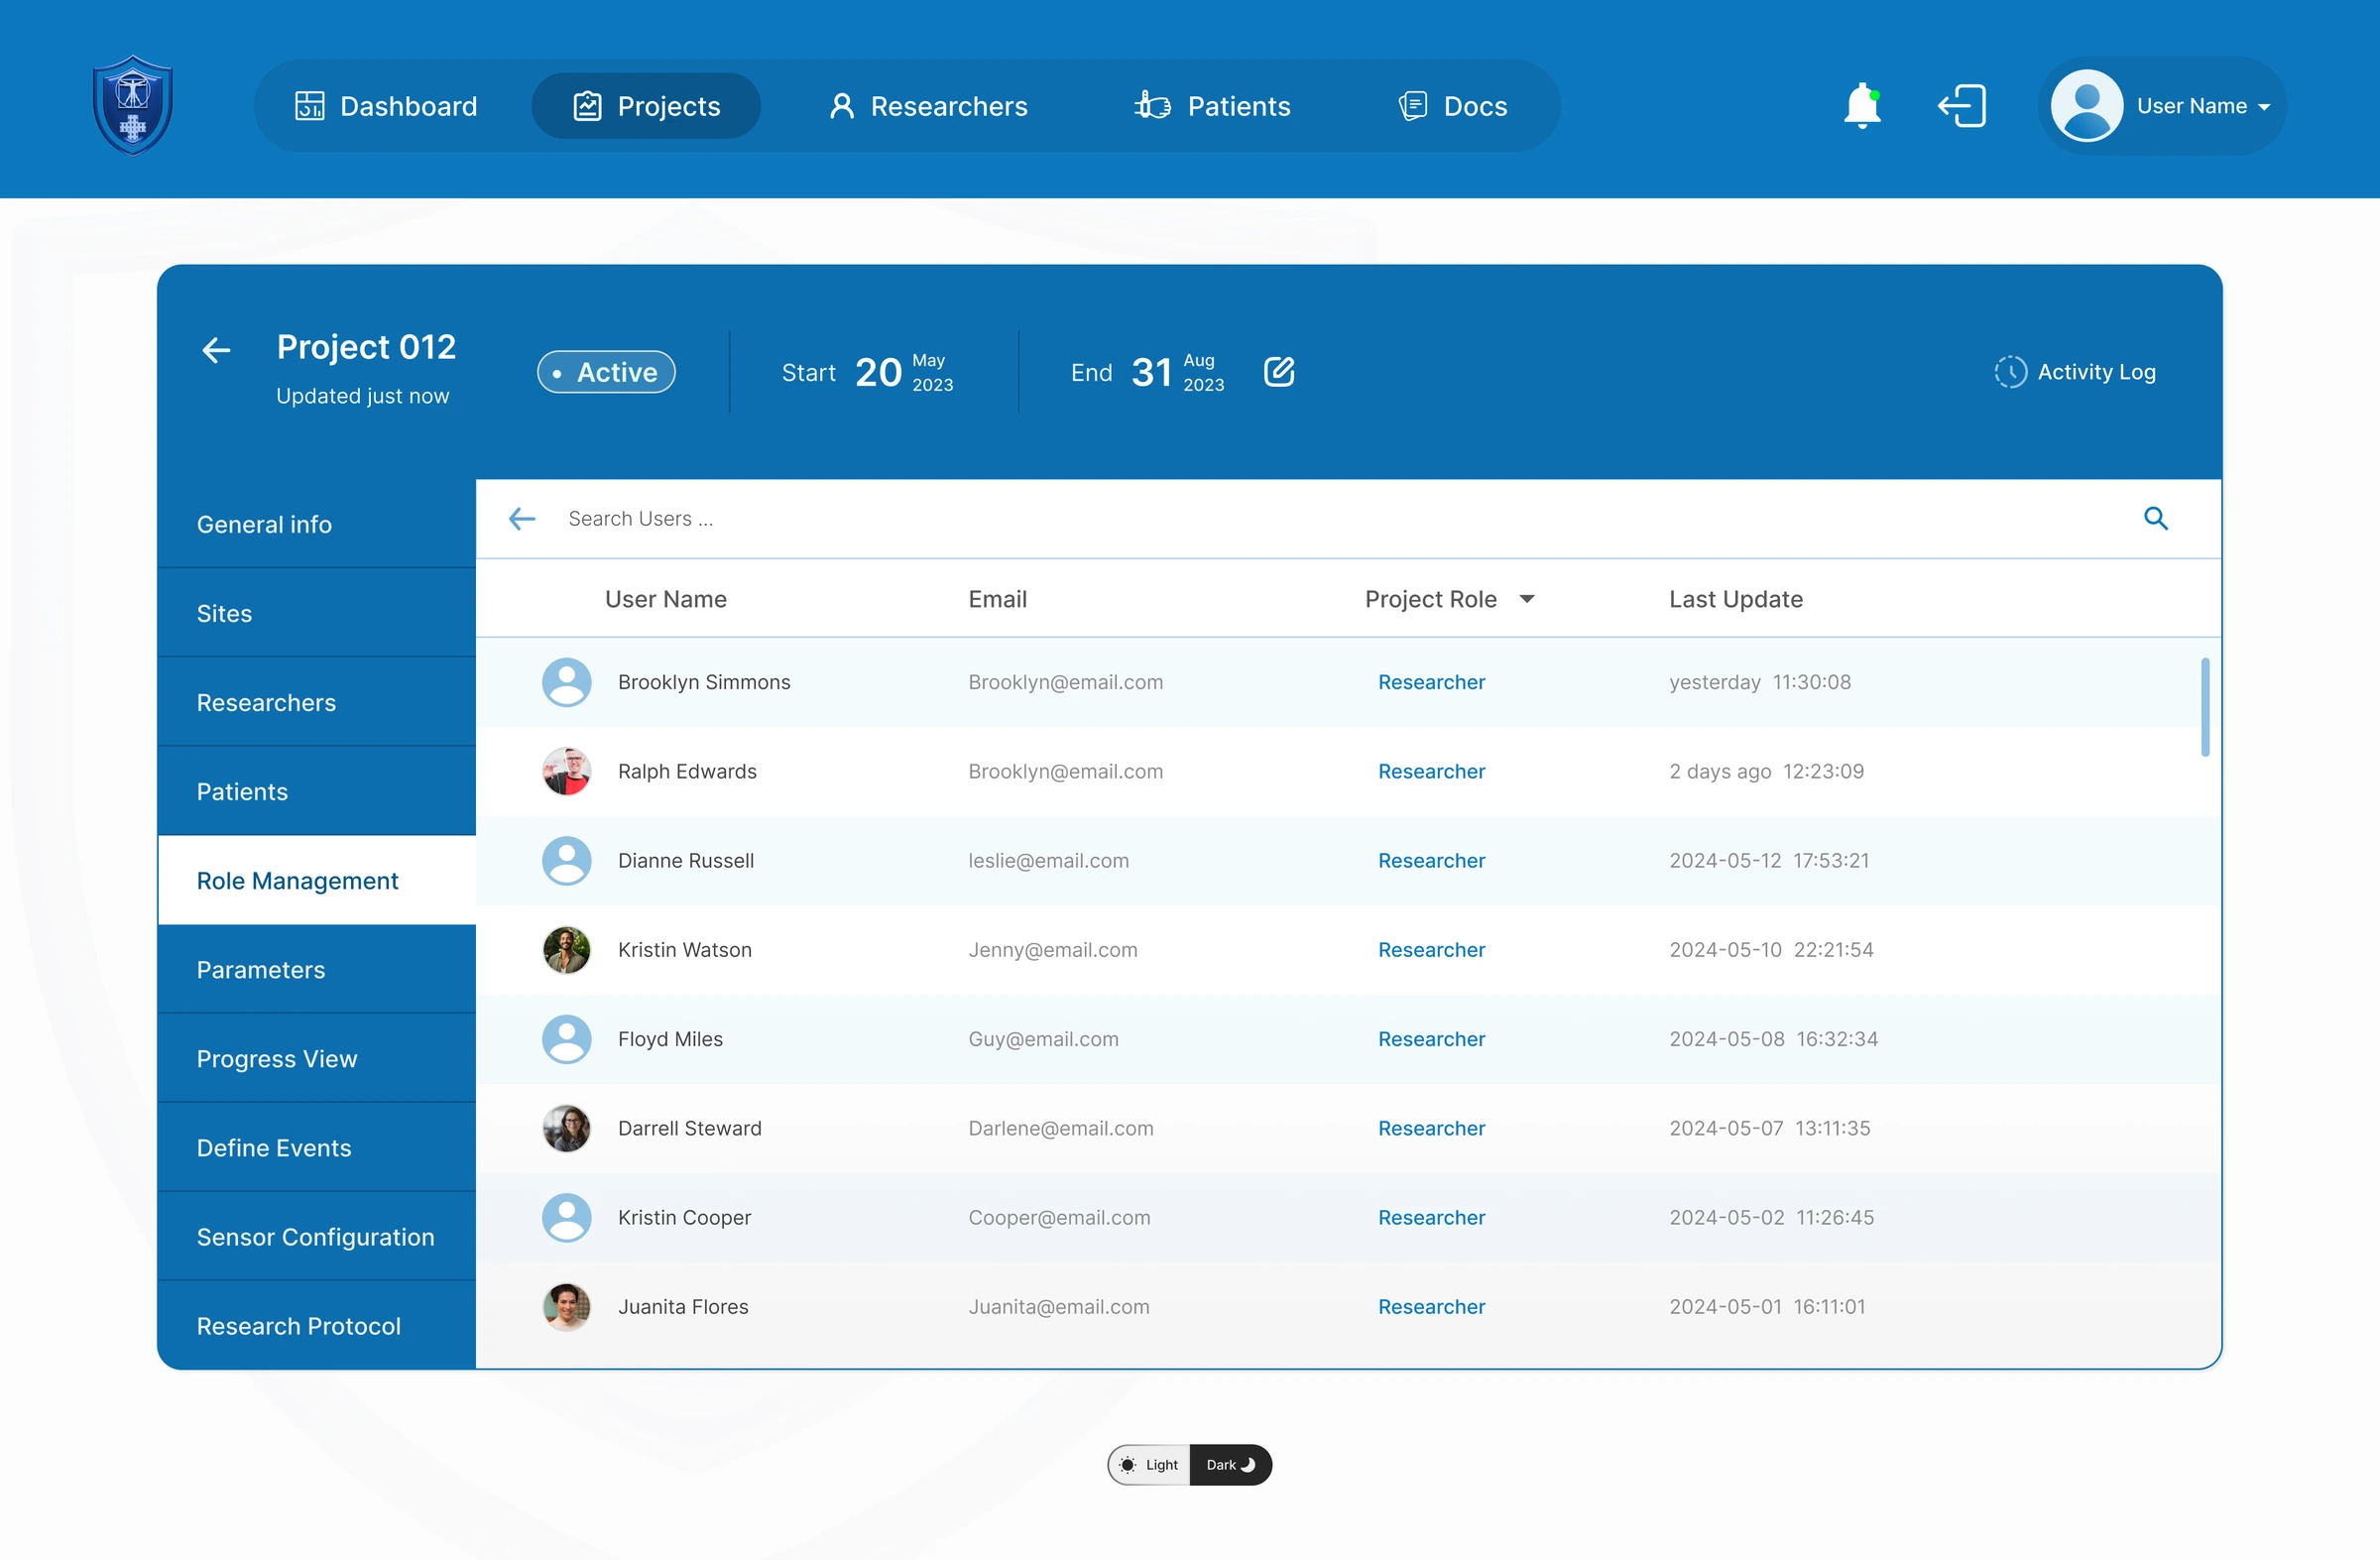
Écran de la plateforme avec données fictives
Référentiels réglementaires
Statut par référentiel. Rien sur cette page ne constitue une revendication de certification.
ALCOA++
Conçue pour soutenirLa plateforme est conçue pour soutenir les principes d'intégrité des données ALCOA++ : les enregistrements sont attribuables, lisibles, contemporains, originaux, exacts, complets, cohérents, durables et disponibles, et consultables par la piste d'audit. ALCOA++ est un ensemble de principes, non une certification.
RGPD de l'UE
Conçue pour soutenirConçue pour soutenir les exigences du RGPD, avec une analyse d'impact relative à la protection des données par étude, un accord de sous-traitance au titre de l'article 28 et un hébergement dans l'UE par défaut.
HIPAA
Conçue pour soutenirL'architecture de la plateforme est conçue pour soutenir les garanties administratives, physiques et techniques de l'HIPAA, notamment l'accès limité au strict nécessaire, les voies de désidentification des informations de santé protégées et la journalisation d'audit. Un programme de Business Associate Agreement fait partie de notre feuille de route pour le marché américain.
ISO 27001
Mise en œuvre en coursISO 27001 : mise en œuvre en cours. Aucun certificat n'a été délivré à ce jour.
ICH E6(R3) GCP
Conçue pour soutenirLa plateforme est conçue pour soutenir les promoteurs et les CRO dans la réponse aux attentes de l'ICH E6(R3). Les principes et l'annexe 1 s'appliquent dans l'UE depuis le 23 juillet 2025 ; l'annexe 2, sur les éléments d'essais décentralisés et pragmatiques, s'applique à partir du 15 janvier 2027. Le dossier de validation est prévu.
FDA 21 CFR Part 11
Conçue pour soutenirEnregistrements électroniques et pistes d'audit conçus pour soutenir la 21 CFR Part 11 ; la validation formelle est planifiée.
Sécurité des données et infrastructure
Architecture de sécurité sur Microsoft Azure avec protection en profondeur.
Microsoft Azure, régions de l'Union européenne
La plateforme est hébergée sur Microsoft Azure dans des régions de l'Union européenne, avec un hébergement dans l'UE par défaut et une résidence régionale sur demande.
Chiffrement AES-256
Toutes les données chiffrées au repos avec AES-256. Chiffrement au niveau de la base de données, avec des clés gérées via le service de gestion des clés du fournisseur cloud.
TLS 1.2 ou supérieur en transit
Toutes les données en transit sont protégées par TLS 1.2 ou supérieur, avec HSTS activé sur tous les points de terminaison de l'API.
Contrôles de residences des données
Choisissez où résident vos données. Hébergement dans l'UE par défaut, configurations de résidence régionale sur demande.
Contrôle d'accès base sur les roles
RBAC granulaire avec des matrices de permissions au niveau de l'étude, du site et du module. Principe du moindre privilege applique a tous les roles utilisateur.
Authentification multifacteur
MFA obligatoire pour tous les comptes utilisateur avec prise en charge de TOTP, des clés de sécurité matérielles et de l'intégration SSO avec les fournisseurs d'identité d'entreprise.
Journalisation d'audit exhaustive
Chaque action utilisateur, accès aux données et événement système journalise avec des pistes d'audit immuables et inviolables. Exportable pour les inspections réglementaires.
Tests de penetration
Des tests d'intrusion par des tiers sont planifiés, avec une analyse continue des vulnérabilités sur l'ensemble des composants de la plateforme.
Annexe 2 de l'ICH E6(R3)
L'annexe 2 de l'ICH E6(R3), applicable dans l'UE à partir du 15 janvier 2027, précise ce que les promoteurs doivent pouvoir démontrer pour le consentement à distance, les données issues des technologies de santé numériques et la supervision par l'investigateur des activités hors site. La plateforme est conçue pour soutenir les promoteurs et les CRO dans la réponse à ces attentes.
Distinctions publiques et éligibilités
Éligibilités accordées par les pouvoirs publics et distinctions détenues par les entités du groupe Vitruvian Shield.
Certification du secteur High-Tech arménien
Un statut d'éligibilité de l'entreprise, et non une certification de produit : il accorde un traitement fiscal préférentiel aux activités informatiques éligibles et est détenu par Vitruvian Shield AM.
Consultez les preuves derrière chaque référentiel
Le Trust Portal rassemble nos documents de conformité, nos sous-traitants et la résidence des données. Un briefing les passe en revue sur votre étude.
Questions et réponses
Questions sur la conformité et la sécurité
Vitruvian Shield est-il certifié ISO 27001 ?
Non. ISO 27001 : mise en œuvre en cours. Aucun certificat n'a été délivré à ce jour. Les certifications des fournisseurs d'hébergement ne sont pas présentées comme celles de la société.
La plateforme soutient-elle la FDA 21 CFR Part 11 ?
Les enregistrements électroniques et les pistes d'audit sont conçus pour soutenir la 21 CFR Part 11. La validation formelle est planifiée et n'a pas été achevée.
Comment le RGPD et l'HIPAA sont-ils traités ?
La plateforme est conçue pour soutenir les exigences du RGPD, avec une analyse d'impact relative à la protection des données par étude, un accord de traitement des données au titre de l'article 28 et un hébergement européen par défaut sur Microsoft Azure. L'architecture est conçue pour soutenir les garanties administratives, physiques et techniques de l'HIPAA ; un programme de Business Associate Agreement fait partie de la feuille de route pour le marché américain.
Que signifie ALCOA++ pour Vitruvian Shield ?
ALCOA++ désigne les principes d'intégrité des données que les autorités attendent des données cliniques : attribuables, lisibles, contemporaines, originales et exactes, plus complètes, cohérentes, durables, disponibles et traçables. La plateforme est conçue pour soutenir ces principes. ALCOA++ est une norme de conception, pas une certification.
Comment obtenir la documentation de sécurité et de conformité ?
Par le Trust Portal, qui présente le statut de chaque référentiel, la bibliothèque de documents disponible sur demande, les sous-traitants, les pratiques de sécurité, le processus de divulgation des vulnérabilités et la feuille de route des audits.