Diseñada para investigación clínica regulada
Cada módulo, cada dato y cada flujo de trabajo está diseñado para la inspección regulatoria. El estado de cada marco se indica a continuación; nada en esta página constituye una afirmación de certificación.
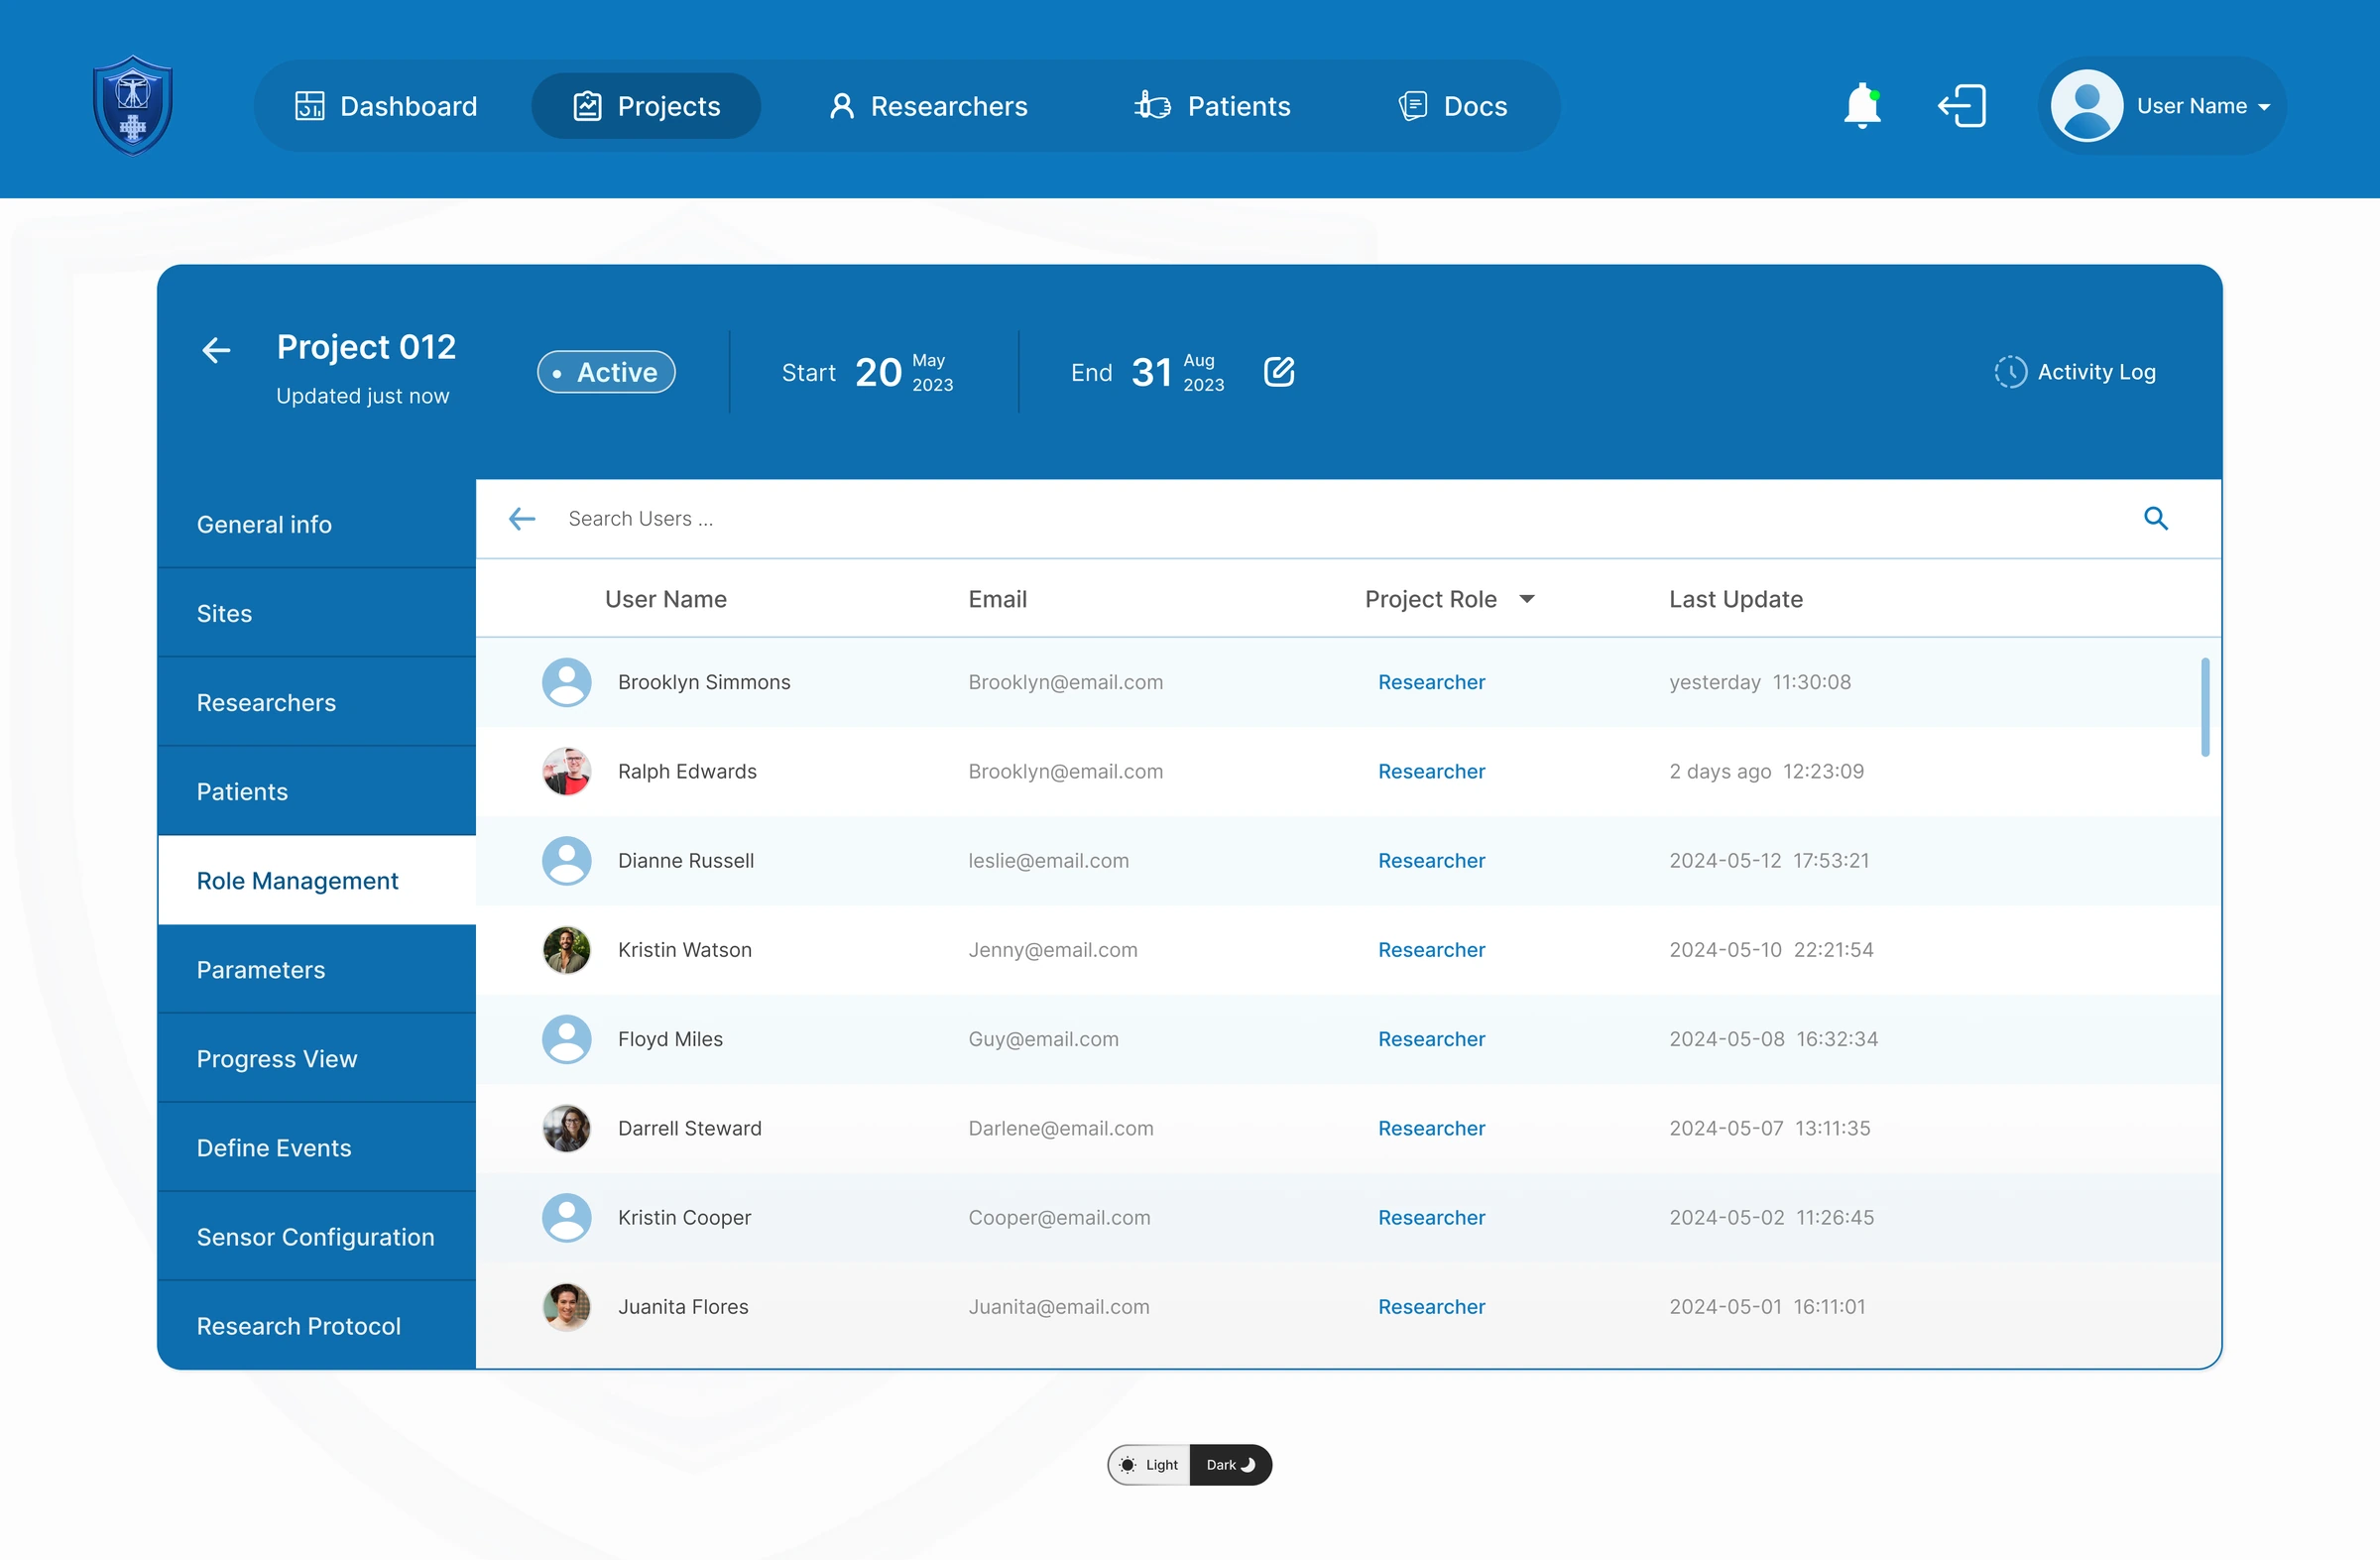
Pantalla de la plataforma con datos de ejemplo
Marcos regulatorios
Estado por marco. Nada de lo expuesto en esta página es una declaración de certificación.
ALCOA++
Diseñada para respaldarLa plataforma está diseñada para respaldar los principios de integridad de datos ALCOA++: los registros son atribuibles, legibles, contemporáneos, originales, exactos, completos, coherentes, duraderos y disponibles, y quedan expuestos a través de la pista de auditoría. ALCOA++ es un conjunto de principios, no una certificación.
EU GDPR
Diseñada para respaldarDiseñada para respaldar los requisitos del RGPD, con una evaluación de impacto relativa a la protección de datos por estudio, un acuerdo de encargado del tratamiento según el artículo 28 y alojamiento en la UE por defecto.
HIPAA
Diseñada para respaldarLa arquitectura de la plataforma está diseñada para respaldar las salvaguardas administrativas, físicas y técnicas de la HIPAA, incluidos el acceso mínimo necesario, las vías de desidentificación de la información sanitaria protegida y el registro de auditoría. Un programa de Business Associate Agreement forma parte de nuestra hoja de ruta para el mercado estadounidense.
ISO 27001
Implantación en cursoISO 27001: implantación en curso. Hasta la fecha no se ha emitido ningún certificado.
ICH E6(R3) GCP
Diseñada para respaldarLa plataforma está diseñada para respaldar a los promotores y las CRO a la hora de responder a las expectativas de ICH E6(R3). Los principios y el Anexo 1 se aplican en la UE desde el 23 de julio de 2025; el Anexo 2, sobre los elementos descentralizados y pragmáticos de los ensayos, se aplica a partir del 15 de enero de 2027. El dossier de validación está previsto.
FDA 21 CFR Part 11
Diseñada para respaldarRegistros electrónicos y pistas de auditoría diseñados para respaldar la 21 CFR Part 11; la validación formal está prevista.
Seguridad de datos e infraestructura
Arquitectura de seguridad en Microsoft Azure con protección en profundidad.
Microsoft Azure, regiones de la Unión Europea
La plataforma está alojada en Microsoft Azure en regiones de la Unión Europea, con alojamiento en la UE por defecto y residencia regional bajo petición.
Cifrado AES-256
Todos los datos en reposo cifrados con AES-256. Cifrado a nivel de base de datos, con claves gestionadas a través del servicio de gestión de claves del proveedor de nube.
TLS 1.2 o superior en tránsito
Todos los datos en tránsito están protegidos con TLS 1.2 o superior, con HSTS habilitado en todos los puntos de conexión de la API.
Controles de residencia de datos
Elija dónde residen sus datos. Alojamiento en la UE por defecto, con configuraciones de residencia regional bajo petición.
Control de acceso basado en roles
RBAC granular con matrices de permisos a nivel de estudio, centro y módulo. Principio de privilegio mínimo aplicado en todos los roles de usuario.
Autenticación multifactor
MFA obligatoria para todas las cuentas de usuario con soporte para TOTP, claves de seguridad hardware e integración SSO con proveedores de identidad empresariales.
Logging de auditoría exhaustivo
Cada acción de usuario, acceso a datos y evento del sistema se registra con pistas de auditoría inmutables y a prueba de manipulaciones. Exportables para inspecciones regulatorias.
Pruebas de penetración
Están programadas pruebas de penetración por terceros, con escaneo continuo de vulnerabilidades en todos los componentes de la plataforma.
Anexo 2 de ICH E6(R3)
El Anexo 2 de ICH E6(R3), aplicable en la UE a partir del 15 de enero de 2027, establece lo que los promotores deben poder demostrar en cuanto al consentimiento a distancia, los datos procedentes de tecnologías sanitarias digitales y la supervisión por el investigador de las actividades realizadas fuera del centro. La plataforma está diseñada para respaldar a los promotores y las CRO a la hora de responder a estas expectativas.
Reconocimientos públicos y elegibilidad
Elegibilidad otorgada por la administración y reconocimientos públicos de las entidades del grupo Vitruvian Shield.
Certificación del sector High-Tech de Armenia
Un estatus de elegibilidad de la empresa, no una certificación de producto: concede un trato fiscal preferente a las actividades de tecnologías de la información que cumplen los requisitos y lo ostenta Vitruvian Shield AM.
Vea la evidencia de cada marco
El Trust Portal reúne nuestros documentos de cumplimiento, subencargados y residencia de datos. En una reunión informativa los revisamos con su estudio.
Preguntas y respuestas
Preguntas sobre cumplimiento y seguridad
¿Está Vitruvian Shield certificado según ISO 27001?
No. ISO 27001: implantación en curso. Hasta la fecha no se ha emitido ningún certificado. Las certificaciones de los proveedores de alojamiento no se presentan como propias de la empresa.
¿Respalda la plataforma la FDA 21 CFR Part 11?
Los registros electrónicos y las pistas de auditoría están diseñados para respaldar la 21 CFR Part 11. La validación formal está prevista y no se ha completado.
¿Cómo se abordan el RGPD y la HIPAA?
La plataforma está diseñada para respaldar los requisitos del RGPD, con una evaluación de impacto relativa a la protección de datos por estudio, un acuerdo de encargado del tratamiento según el artículo 28 y alojamiento en la UE por defecto en Microsoft Azure. La arquitectura está diseñada para respaldar las salvaguardas administrativas, físicas y técnicas de la HIPAA; un programa de Business Associate Agreement forma parte de la hoja de ruta para el mercado estadounidense.
¿Qué significa ALCOA++ para Vitruvian Shield?
ALCOA++ es el conjunto de principios de integridad de datos que los reguladores esperan de los datos clínicos: atribuibles, legibles, contemporáneos, originales y exactos, más completos, coherentes, duraderos, disponibles y trazables. La plataforma está diseñada para respaldar estos principios. ALCOA++ es un estándar de diseño, no una certificación.
¿Cómo obtenemos la documentación de seguridad y cumplimiento?
A través del Trust Portal, que muestra el estado de cada marco, la biblioteca de documentos disponible bajo petición, los subencargados del tratamiento, las prácticas de seguridad, el proceso de divulgación de vulnerabilidades y la hoja de ruta de auditorías.