Für regulierte klinische Forschung konzipiert
Jedes Modul, jeder Datenpunkt und jeder Workflow ist für die behördliche Inspektion konzipiert. Der Status jedes Rahmenwerks ist unten angegeben; nichts auf dieser Seite ist eine Zertifizierungsaussage.
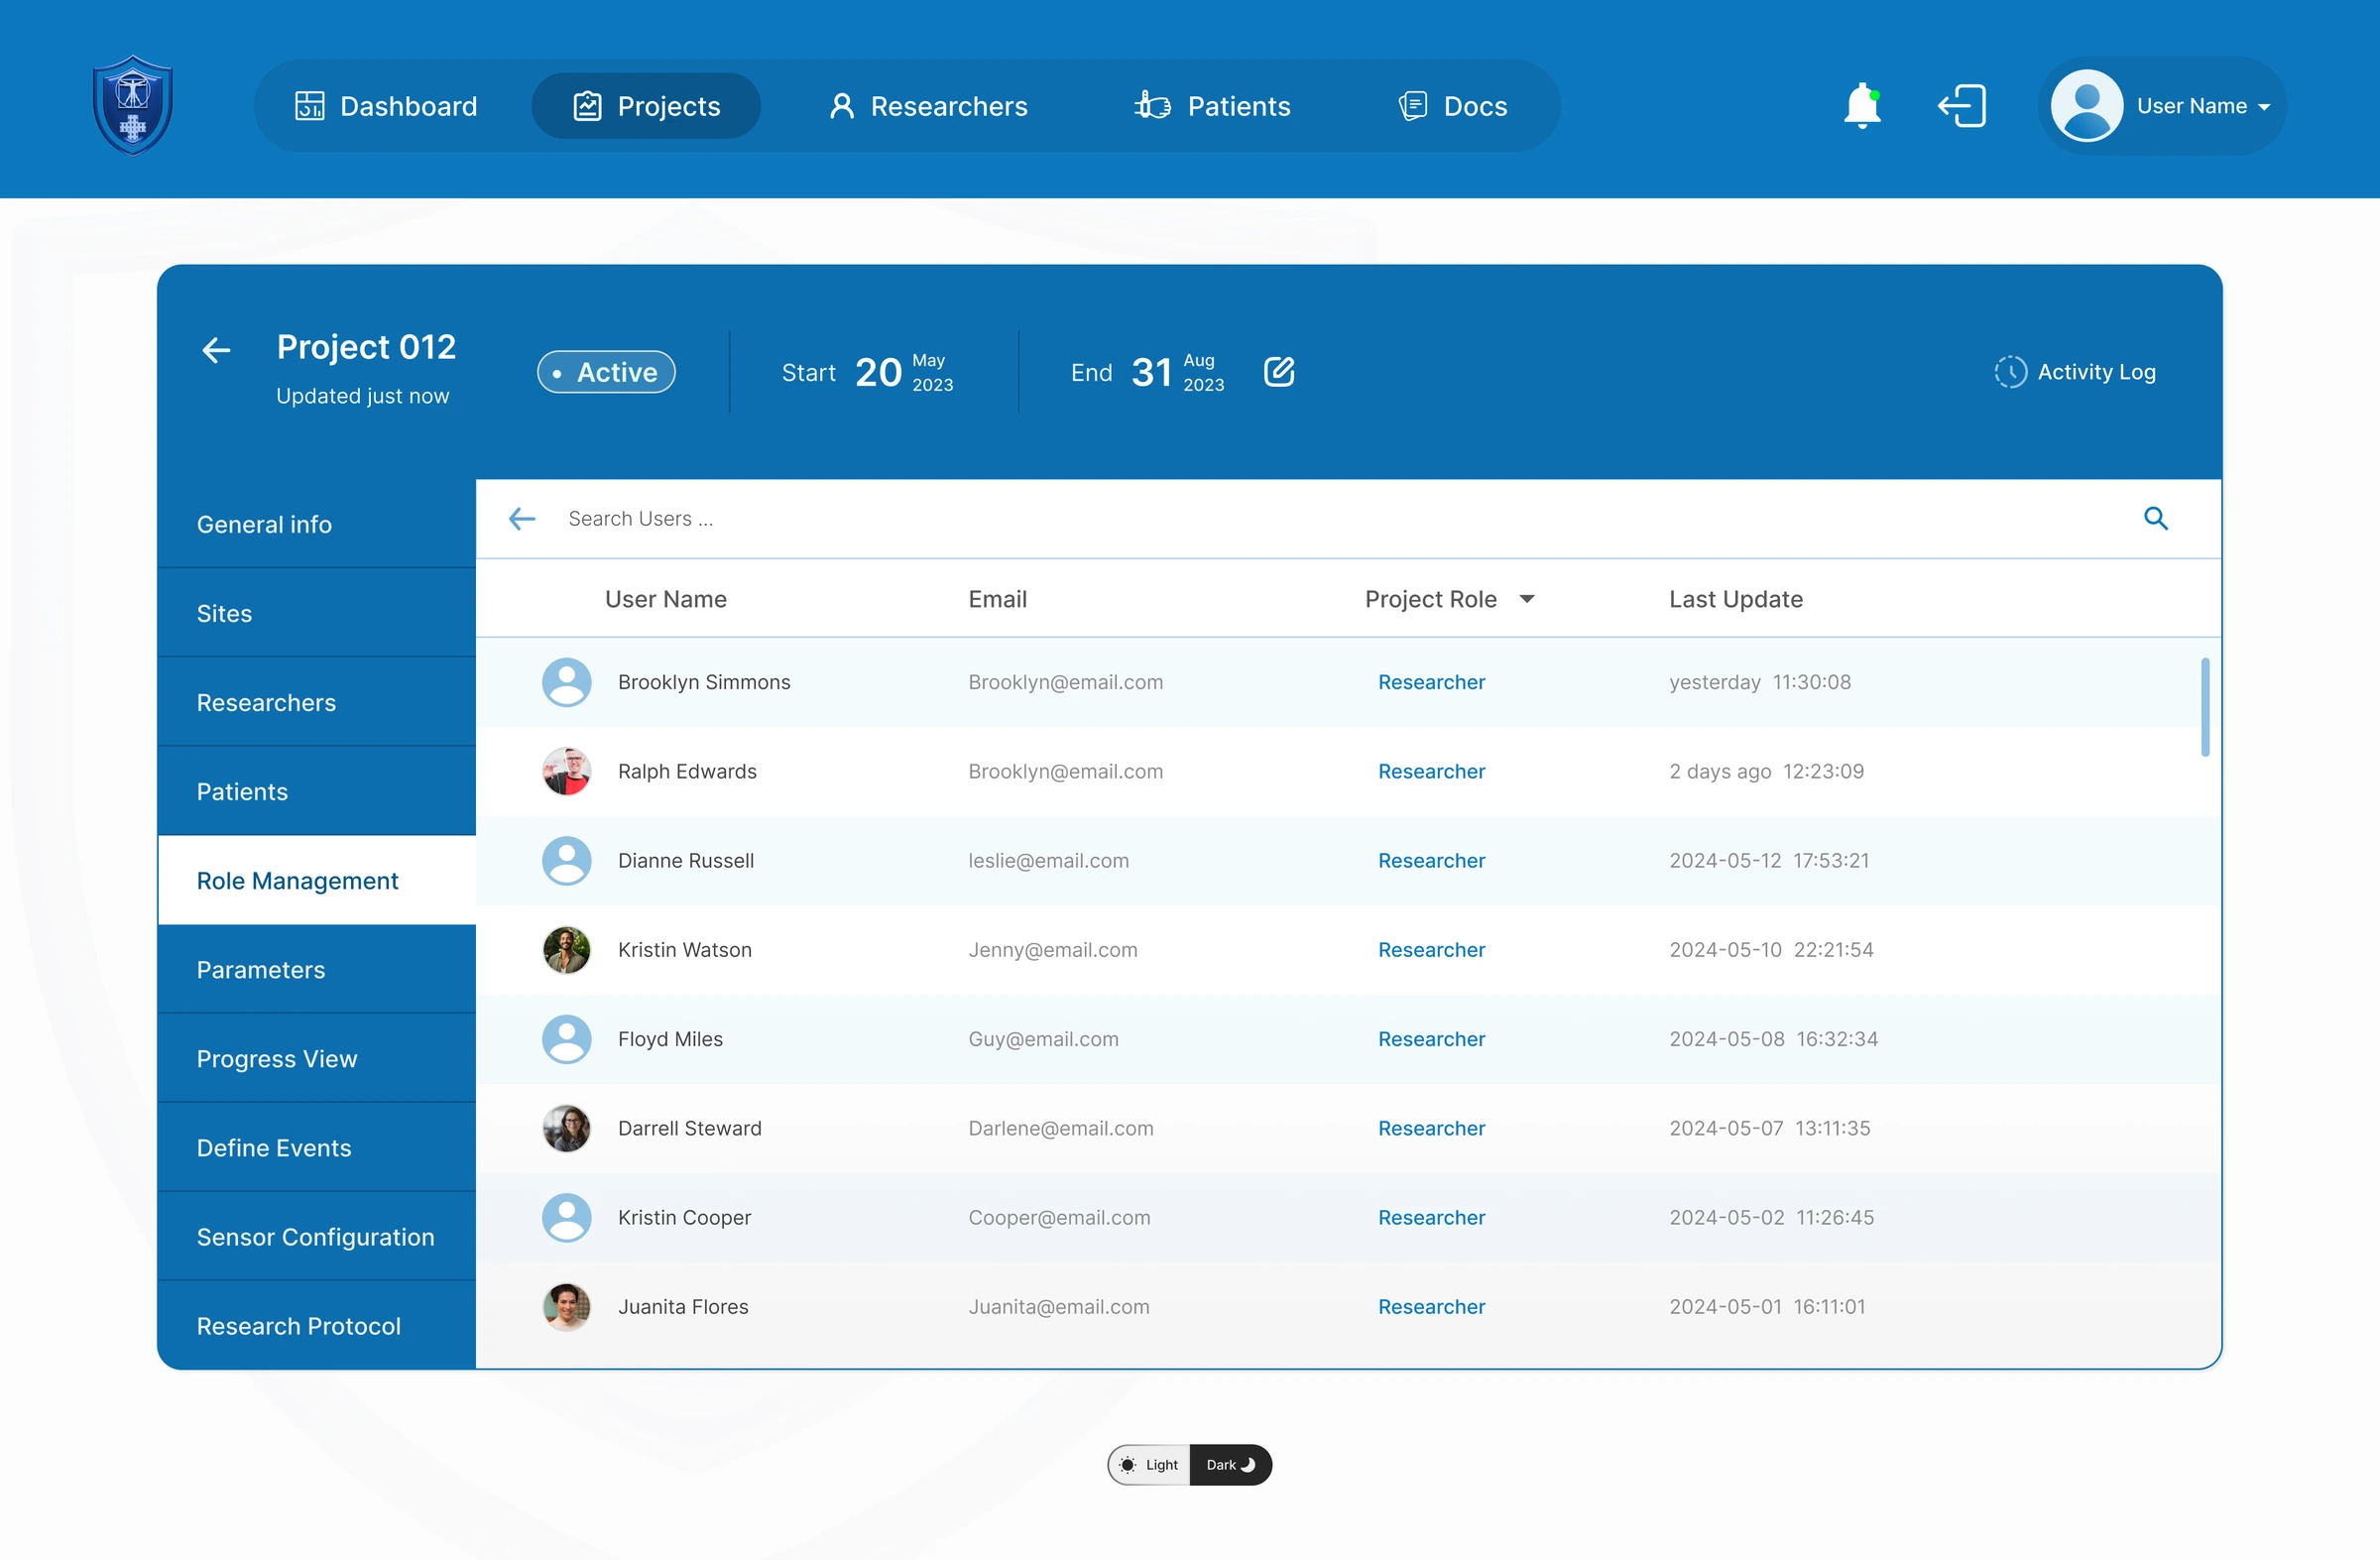
Plattform-Ansicht mit Platzhalterdaten
Regulatorische Rahmenwerke
Status pro Rahmenwerk. Nichts auf dieser Seite ist eine Zertifizierungsaussage.
ALCOA++
Auf Unterstützung ausgelegtDie Plattform ist darauf ausgelegt, die ALCOA++-Datenintegritätsprinzipien zu unterstützen: Aufzeichnungen sind zuordenbar, lesbar, zeitnah, original, genau, vollständig, konsistent, dauerhaft und verfügbar und werden über den Audit-Trail offengelegt. ALCOA++ ist ein Satz von Prinzipien, keine Zertifizierung.
EU GDPR
Auf Unterstützung ausgelegtDarauf ausgelegt, die DSGVO-Anforderungen zu unterstützen, mit einer Datenschutz-Folgenabschätzung pro Studie, einem Auftragsverarbeitungsvertrag nach Artikel 28 und EU-Hosting als Standard.
HIPAA
Auf Unterstützung ausgelegtDie Plattformarchitektur ist darauf ausgelegt, die administrativen, physischen und technischen Schutzmassnahmen von HIPAA zu unterstützen, einschliesslich Zugriff nach dem Prinzip des minimal Notwendigen, Wegen zur De-Identifizierung geschützter Gesundheitsinformationen und Audit-Protokollierung. Ein Programm für Business Associate Agreements ist Teil unserer Roadmap für den US-Markt.
ISO 27001
Implementierung in ArbeitISO 27001: Implementierung in Arbeit. Bis heute wurde kein Zertifikat ausgestellt.
ICH E6(R3) GCP
Auf Unterstützung ausgelegtDie Plattform ist darauf ausgelegt, Sponsoren und CROs bei der Erfüllung der Erwartungen der ICH E6(R3) zu unterstützen. Die Grundsätze und Annex 1 gelten in der EU seit dem 23. Juli 2025; Annex 2 zu dezentralen und pragmatischen Studienelementen gilt ab dem 15. Januar 2027. Das Validierungsdossier ist geplant.
FDA 21 CFR Part 11
Auf Unterstützung ausgelegtElektronische Aufzeichnungen und Audit-Trails darauf ausgelegt, 21 CFR Part 11 zu unterstützen; die formale Validierung ist geplant.
Datensicherheit und Infrastruktur
Sicherheitsarchitektur auf Microsoft Azure mit mehrschichtigem Schutz.
Microsoft Azure, Regionen der Europäischen Union
Die Plattform wird auf Microsoft Azure in Regionen der Europäischen Union gehostet, mit EU-Hosting als Standard und regionaler Datenresidenz auf Anfrage.
AES-256-Verschlüsselung
Alle Daten im Ruhezustand mit AES-256 verschlüsselt. Verschlüsselung auf Datenbankebene, mit Schlüsseln, die über den Schlüsselverwaltungsdienst des Cloud-Anbieters verwaltet werden.
TLS 1.2 oder höher bei der Übertragung
Alle Daten bei der Übertragung sind mit TLS 1.2 oder höher geschützt, mit HSTS auf allen API-Endpunkten.
Datenresidenz-Kontrollen
Wählen Sie, wo Ihre Daten liegen. EU-Hosting als Standard, regionale Residenzkonfigurationen auf Anfrage.
Rollenbasierte Zugriffskontrolle
Granulare RBAC mit Studien-, Site- und Modulebene-Berechtigungsmatrizen. Prinzip der geringsten Privilegien über alle Benutzerrollen durchgesetzt.
Mehrfaktor-Authentifizierung
Obligatorische MFA für alle Benutzerkonten mit Unterstützung für TOTP, Hardware-Sicherheitsschlüssel und SSO-Integration mit Enterprise-Identity-Providern.
Umfassendes Audit-Logging
Jede Benutzeraktion, jeder Datenzugriff und jedes Systemereignis wird mit unveränderlichen, manipulationssicheren Audit-Trails protokolliert. Exportierbar für regulatorische Inspektionen.
Penetrationstests
Penetrationstests durch Dritte sind eingeplant, mit kontinuierlichem Schwachstellen-Scanning über alle Plattformkomponenten.
ICH E6(R3) Annex 2
ICH E6(R3) Annex 2, der in der EU ab dem 15. Januar 2027 gilt, legt fest, was Sponsoren für die Einwilligung aus der Ferne, für Daten aus digitalen Gesundheitstechnologien und für die Aufsicht des Prüfers über Tätigkeiten ausserhalb des Prüfzentrums nachweisen können müssen. Die Plattform ist darauf ausgelegt, Sponsoren und CROs bei der Erfüllung dieser Erwartungen zu unterstützen.
Öffentliche Anerkennungen und Berechtigungen
Staatlich erteilte Berechtigungen und öffentliche Anerkennungen der Gesellschaften der Vitruvian-Shield-Gruppe.
Armenien High-Tech-Sektor-Zertifizierung
Ein Berechtigungsstatus des Unternehmens, keine Produktzertifizierung: Er gewährt steuerliche Vergünstigungen für qualifizierende IT-Tätigkeiten und wird von Vitruvian Shield AM gehalten.
Die Nachweise zu jedem Rahmenwerk einsehen
Das Trust Portal enthält unsere Compliance-Dokumente, Unterauftragsverarbeiter und Angaben zur Datenresidenz. In einem Briefing gehen wir sie anhand Ihrer Studie durch.
Fragen und Antworten
Fragen zu Compliance und Sicherheit
Ist Vitruvian Shield nach ISO 27001 zertifiziert?
Nein. ISO 27001: Implementierung in Arbeit. Bis heute wurde kein Zertifikat ausgestellt. Zertifizierungen der Hosting-Anbieter werden nicht als eigene ausgegeben.
Unterstützt die Plattform FDA 21 CFR Part 11?
Elektronische Aufzeichnungen und Audit-Trails sind darauf ausgelegt, 21 CFR Part 11 zu unterstützen. Die formale Validierung ist geplant und noch nicht abgeschlossen.
Wie werden DSGVO und HIPAA adressiert?
Die Plattform ist darauf ausgelegt, die DSGVO-Anforderungen zu unterstützen, mit einer Datenschutz-Folgenabschätzung pro Studie, einem Auftragsverarbeitungsvertrag nach Artikel 28 und standardmässigem EU-Hosting auf Microsoft Azure. Die Architektur ist darauf ausgelegt, die administrativen, physischen und technischen Schutzmassnahmen von HIPAA zu unterstützen; ein Programm für Business Associate Agreements ist Teil der Roadmap für den US-Markt.
Was bedeutet ALCOA++ für Vitruvian Shield?
ALCOA++ sind die Grundsätze der Datenintegrität, die Behörden von klinischen Daten erwarten: zuordenbar, lesbar, zeitnah, original und genau, ergänzt um vollständig, konsistent, dauerhaft, verfügbar und nachvollziehbar. Die Plattform ist darauf ausgelegt, diese Grundsätze zu unterstützen. ALCOA++ ist ein Designstandard, keine Zertifizierung.
Wie erhalten wir Sicherheits- und Compliance-Dokumentation?
Über das Trust Portal, das den Status jedes Rahmenwerks, die auf Anfrage verfügbare Dokumentenbibliothek, Unterauftragsverarbeiter, Sicherheitspraktiken, das Verfahren zur Meldung von Schwachstellen und die Audit-Roadmap aufführt.